一、中選會候選人個資外洩
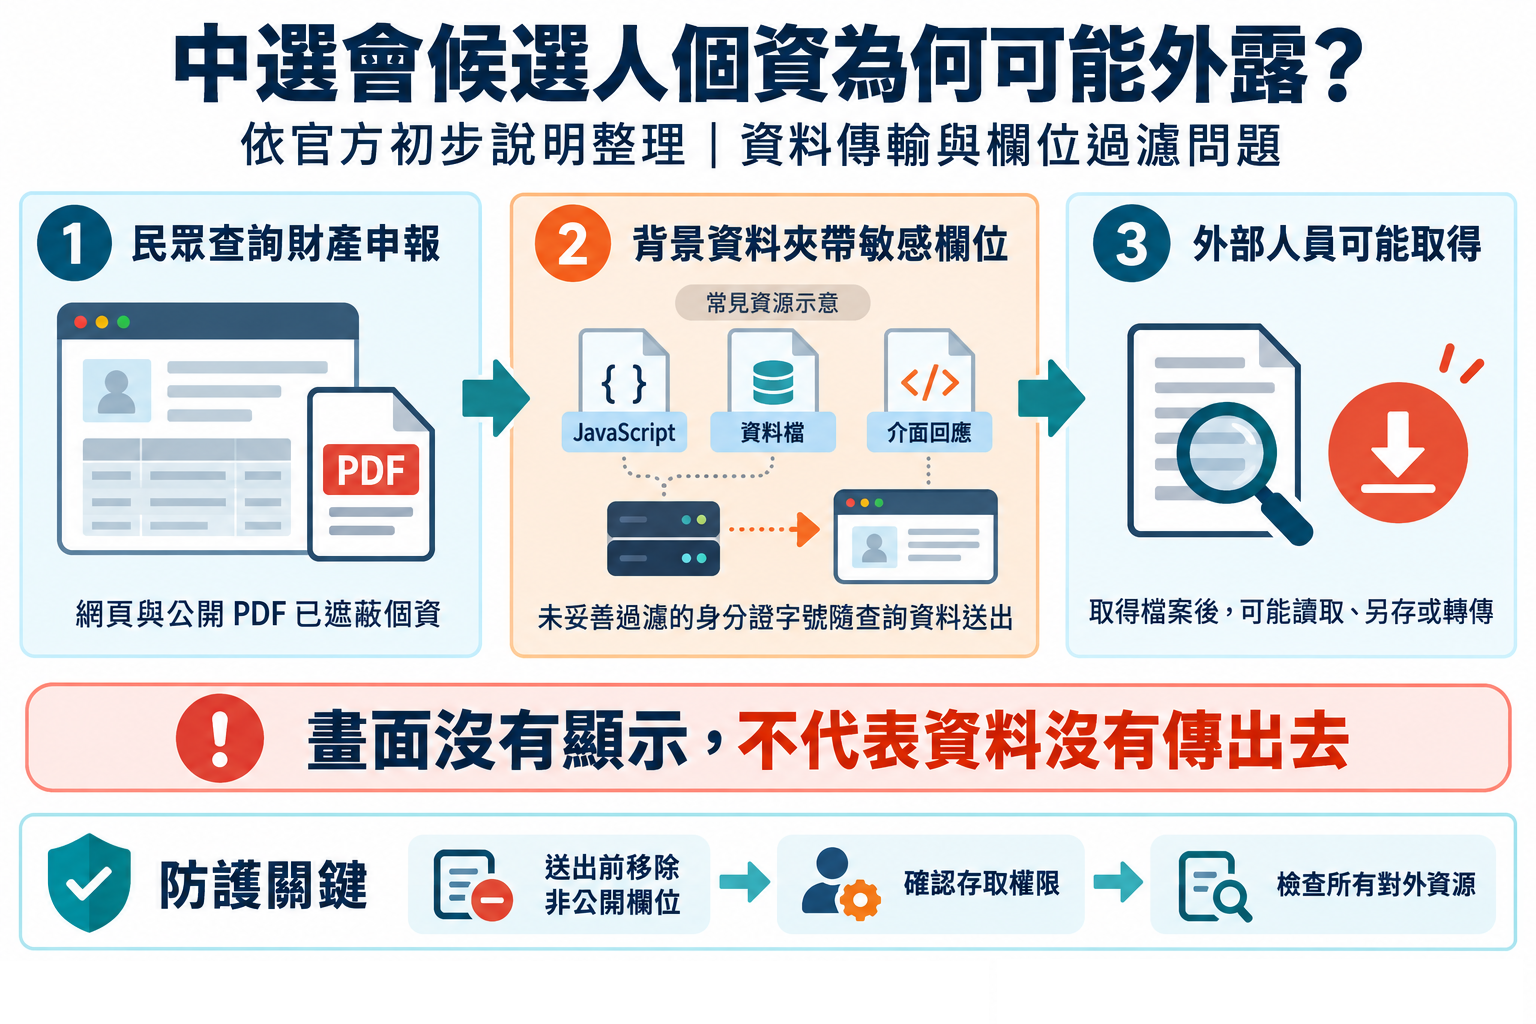
此次中選會候選人個資外露事件,反映出公開資訊與敏感資料未在系統處理流程中妥善分離。依鈊保資訊有限公司原廠的初步調查,該網站提供財產申報查詢服務時,將不應該公開的身分證字號連同查詢資料一併遺留在副檔名為JS檔案中,該檔案當中記載了許多候選人資料的欄位,包含「NAME」、「IDN」、「SEQNO」、「ElectName」等,而當中的「IDN」欄位內容就是本次個資外洩的主角,也是極為敏感的個資內容「台灣身分證字號」,整體事件解釋圖如下所示。
 二、網頁載入資源的個資外洩風險
一般網站除了使用者在瀏覽器所呈現頁面外,還會載入 JavaScript 程式,以支援快速搜尋、篩選與畫面更新,這些資源同樣屬於個資保護必須檢查的範圍;若其中夾帶完整身分證字號等非公開資料,且未做好存取權限控管,即使網頁沒有顯示相關欄位,取得檔案或回應內容的人仍可能讀取、另存或轉傳。網站應在正式上線前,透過個資盤點工具離線檢查或線上檢查該網站內容之程式碼與檔案內容是否有遺留測試用個人資料或者工程師遺留的「無心疏失」。
資料來源:
資通安全署 2026年10月28日官方說明
三、鈊保網站個資掃描工具協助避免個資外洩
為協助機關與企業及早發現網站上的個資外露風險,鈊保資訊推出 PWEB 網站個資掃描工具已有多年,可自動蒐集網站公開內容,檢查網頁與附件中的疑似個資,並提供條件式查詢及疑似個資清單報表。網站發佈前可先進行盤點,上線後再搭配排程定期掃描,將檢查結果交由管理人員確認與修正,並透過複掃追蹤改善情形。
鈊保資訊的網站個資掃描工具可掃描的附件與檔案副檔名涵蓋 Office 及開放文件格式(open office)、壓縮檔、網頁及相關程式檔、文字檔及pdf等檔案類型。可辨識的個資因子包括台灣姓名、台灣身分證字號、新舊居留證號、電子信箱、台灣電話、台灣手機、台灣地址、台灣護照及全球信用卡號碼等,可依盤點需求選擇檢測項目,並搭配自訂關鍵字調整查詢條件。掃描報表可協助管理人員掌握疑似個資類別、數量、風險分布及風險網址,作為後續人工確認、資料移除或遮蔽與複掃的依據。
如何建立無懈可擊的資安防線?鈊保資訊的個資盤點工具是您的最佳幫手,不論是網頁內容或附件檔案皆能精準識別。透過「上線前全面檢查」與「上線後持續盤點」的雙重防護機制,能有效掌握企業與機關的資料狀態。強烈建議各單位定期對網站主機與檔案伺服器執行個資盤查,並及時清理閒置、不使用的個資檔案,以防範潛在的個資外洩風險。
工具參考:
鈊保資訊網站個資掃描工具
聯絡我們了解更多
了解更多


